ISO/IEC 27001 情報セキュリティマネジメントシステム-トレーニングコース

ISO/IEC 27001とは

情報セキュリティマネジメントシステム(ISMS)の国際規格であるISO/IEC 27001について学び、専門知識を身に付けることができます。

これから学び始める場合でも、キャリアアップを目指す場合でも、ISO/IEC 27001のトレーニングコースと認証を通じて、データの保護、情報リスクの管理、デジタルトラストの向上に役立つ、実践的で需要の高いスキルを身に付けることができます。

ISO/IEC 27001が重要である理由

ISO/IEC 27001は、リスクマネジメントプロセスを適用して情報の機密性、完全性および可用性を維持する情報セキュリティマネジメントシステムを導入する際の実践的なアプローチを理解するのに役立ちます。

したがって、ISO/IEC 27001の全ての要求事項に適合する情報セキュリティマネジメントシステムを導入することで、組織が直面する情報セキュリティリスクを評価し、対応できます。

ISO/IEC 27001認証取得者は、組織のニーズに合わせた情報セキュリティ方針および手順の実施を支援し、マネジメントシステムおよび組織の業務の継続的改善を促進するために必要な専門知識を有していることを証明できます。

さらに、情報セキュリティマネジメントシステムを組織のプロセスに統合し、意図した成果が確実に達成されるよう支援するために必要なスキルを有していることを示すことができます。


ISO/IEC 27001の要求事項および管理策とは

ISO/IEC 27001の主要な要求事項

ISO/IEC 27001は、取扱いに慎重を要する情報を体系的に管理するための複数の必須要求事項を定めています。

最も重要な要求事項は次のとおりです:

  1. 組織の状況
    • 情報セキュリティに影響を及ぼす内部および外部の課題を特定する。
    • 利害関係者のニーズおよび期待を明確にする。
  2. リーダーシップおよびコミットメント
    • トップマネジメントは、ISMSの導入に積極的に関与していることを示さなければならない。
    • 明確な役割、責任および方針を確立する。
  3. リスクアセスメントおよびリスク対応
    • 情報セキュリティに対するリスクを特定、分析および評価する。
    • 特定されたリスクを低減するため、適切なリスク対応を実施する。
  4. 支援
    • ISMSの有効性を確実にするため、十分な資源および教育訓練を提供し、コミュニケーションを十分に行う。
  5. 運用
    • ISMSプロセスを計画し、実施し、管理する。
    • リスクおよびセキュリティインシデントを効果的に管理する。
  6. パフォーマンス評価
    • ISMSのパフォーマンスを評価するため、内部監査およびマネジメントレビューを実施する。
  7. 継続的改善
    • 不適合に対応し、是正処置を実施することで、ISMSの有効性を継続的に改善する。

ISO/IEC 27001附属書Aの管理策

ISO/IEC 27001は、同規格に基づく情報セキュリティマネジメントシステムが、絶えず変化するセキュリティ上の課題に効果的に対応できるよう、2022年に改訂されました。

主な変更点は附属書Aで、管理策が4つのテーマに再構成されるとともに、その数が114から93に削減されました。

ISO/IEC 27001:2022のセキュリティ管理策における4つのテーマは次のとおりです:

組織的管理策

  • 情報セキュリティ方針:包括的なセキュリティ方針を策定し、実施する。
  • インシデント管理: セキュリティインシデントを報告し、対応するためのプロセスを整備する。

人的管理策

  • 意識向上および教育訓練:従業員がセキュリティリスクおよびセキュリティ慣行を理解できるようにする。
  • スクリーニング: 採用時に身元調査を実施する。

物理的管理策

  • セキュリティを保つべき領域: 情報処理施設への物理的アクセスを保護する。
  • 機器のセキュリティ: 資産の紛失または損傷を防止する。

技術的管理策

  • アクセス制御:役割および責任に基づいてシステムへのアクセスを制限する。
  • 暗号:取扱いに慎重を要するデータを保護するため、暗号化を使用する。

ISO/IEC 27001:2013とISO/IEC 27001:2022の主な変更点

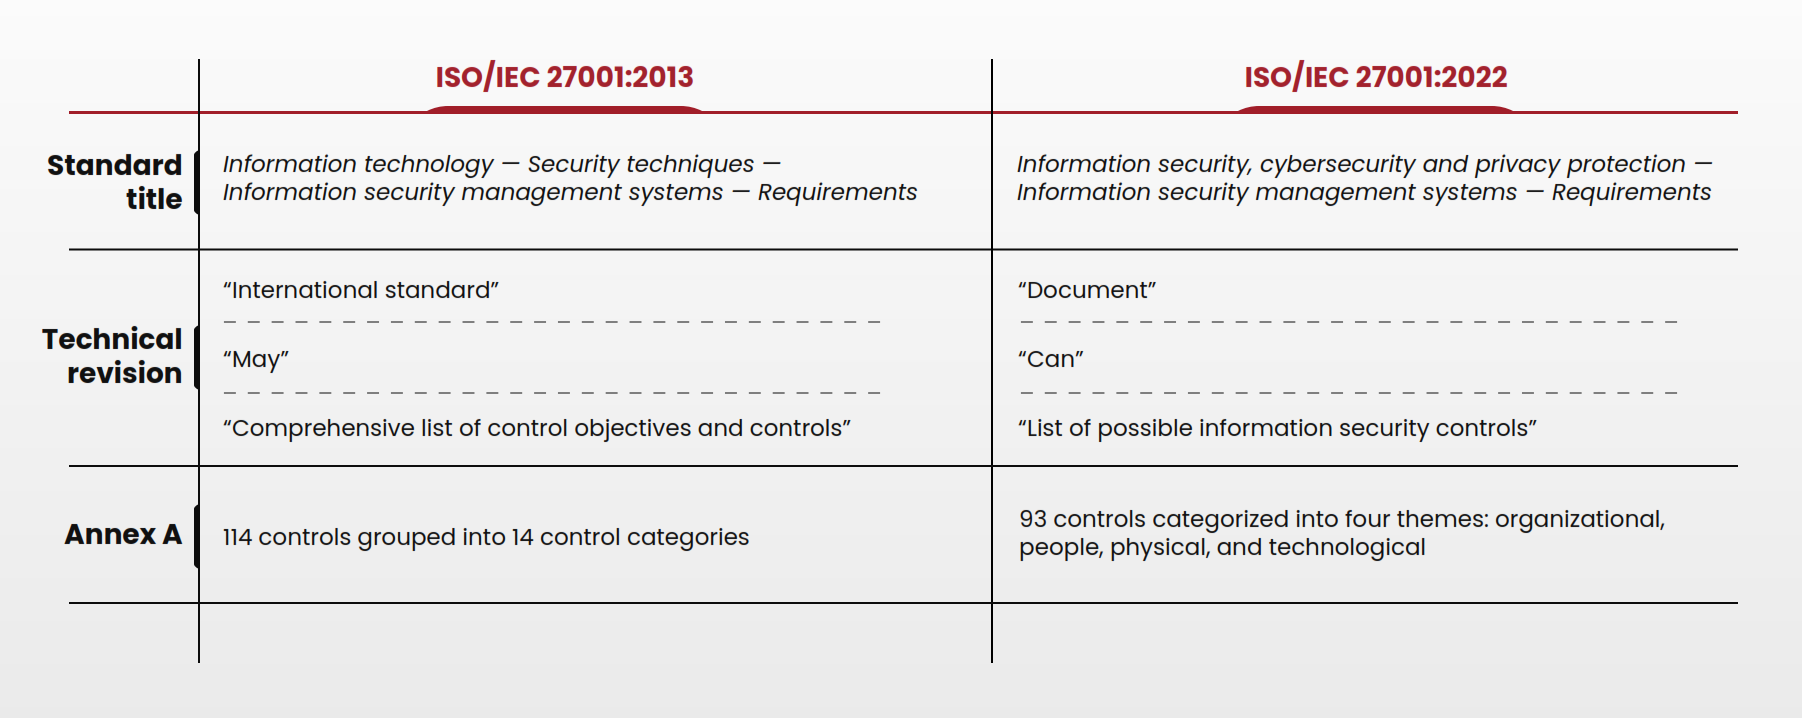
ISO/IEC 27001:2013からISO/IEC 27001:2022への移行では、変化し続けるサイバーセキュリティおよびプライバシーのニーズに対応するため、大幅な改訂が加えられています。規格のタイトルは、2013年版の「情報セキュリティマネジメントシステム」のみに焦点を当てたものから、2022年版では「情報セキュリティ、サイバーセキュリティおよびプライバシー保護」を含むものへと拡張されました。技術的な改訂には、「international standard」を「document」に、「may」を「can」に置き換えることなどが含まれ、より柔軟で現代的なアプローチが反映されています。

さらに、附属書Aは合理化され、2013年版の14カテゴリ、114の管理策から、組織的、人的、物理的および技術的という4つの主要テーマに分類された93の管理策へと再構成されました。これらの変更により、2022年版規格は、今日の情報セキュリティ上の課題に対応する上で、より簡潔で実用的なものとなっています。

ISO/IEC 27001認証の利点

PECB ISO/IEC 27001認証書を取得することで、次のことを示すことができます:

  • 組織がISO/IEC 27001に適合する情報セキュリティマネジメントシステムを導入できるよう支援するために必要な専門知識を習得している
  • 情報セキュリティマネジメントシステムの導入プロセスを理解している
  • 組織内の脅威を継続的に評価し、予防策を講じる能力を有している
  • 情報セキュリティ分野で際立った存在として評価され、採用される可能性が高まる
  • リスクマネジメントプロセス、管理策および遵守義務を理解している
  • ISMSを導入するチームを管理するために必要な専門知識を習得している
  • 組織の情報セキュリティマネジメントシステムの継続的改善プロセスを支援する能力を有している
  • 組織の情報セキュリティマネジメントシステムを審査するために必要なスキルを習得している

受講可能なPECB ISO/IEC 27001認証トレーニングコース

PECB ISO/IEC 27001トレーニングコースを通じて、情報セキュリティマネジメントシステムについてさらに学ぶことができます。

Need support for your career development?

Download and personalize our request letter to ask your employer for funding.

ISO 27001 Information Technology – Security Techniques Information Security – Management Systems - Requirements

Introduction Many organizations take information security measures or controls t...

Get Started

Explore Issue

Related Course